أعلنت شركة Anthropic في ٨ أكتوبر ٢٠٢٦ خدمة OSS Scanner لفحص مشاريع مفتوحة المصدر بحثًا عن ثغرات أمنية محتملة. وتقدم الشركة الخدمة مجانًا للمشاريع المؤهلة بعد التسجيل والمراجعة، بهدف مساعدة القائمين عليها في اكتشاف مشكلات قد تؤثر في مستخدميها، وفق الإعلان الرسمي.
تأتي الخدمة إلى جانب عمل الشركة في اكتشاف الثغرات والإبلاغ عنها. لكن هناك فرقًا أساسيًا: تقارير هذه الخدمة تنتجها النماذج دون مراجعة بشرية قبل إرسالها، بينما يبقى مسار الإبلاغ عن الثغرات التي تتحقق منها فرق الشركة منفصلًا. لذلك يجب التعامل مع النتائج بوصفها بلاغات تحتاج إلى فحص، وليست أحكامًا نهائية على أمان المشروع.
ما الجديد؟
- فحص دوري اختياري: يمكن للمشاريع المقبولة الحصول على فحوص أمنية متكررة. ويعتمد تكرار الفحص على عوامل منها القدرة التشغيلية وقائمة الانتظار، وليس على موعد ثابت معلن لكل مشروع.
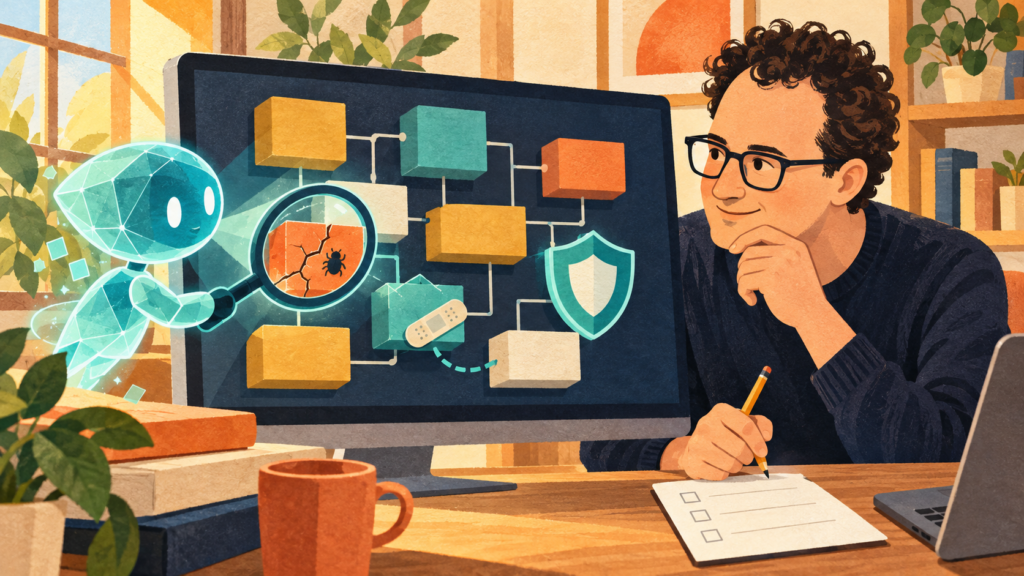
- تقارير تساعد على التحقيق: قد تتضمن النتائج شرحًا للمشكلة وطريقة لإعادة إنتاجها، وتحديد التغيير المرتبط بها عندما يكون ذلك ممكنًا، وأحيانًا اقتراح إصلاح.
- استخدام نماذج متقدمة: تقول الشركة إنها تستخدم نماذجها القوية، ومنها Claude Mythos. ولا يعني الاشتراك في الفحص الحصول على وصول عام مستقل إلى هذا النموذج.
- تحكم بالمشاركة: يستطيع القائمون على المشروع إيقاف الفحص مؤقتًا أو الانسحاب، وفق إعدادات التسجيل المنشورة في المستودع الرسمي.
متى تتوفر ولمن؟
الخدمة مفتوحة لتقديم الطلبات، لكنها ليست فحصًا مجانيًا تلقائيًا لأي موقع أو مستودع. تستهدف مشاريع مفتوحة المصدر مهمة للبنية البرمجية وأمان المستخدمين، وتُراجع الطلبات حالة بحالة.
تتحقق الشركة يدويًا من أن مقدم الطلب أحد القائمين الأساسيين على المشروع. كما تراعي أهمية المشروع واستعداده للتعامل مع التقارير الأمنية. ولهذا لا يمكن استخدام الخدمة لإرسال مشروع يخص جهة أخرى دون المشاركة المطلوبة من مسؤوليه.
وتوضح الأسئلة الشائعة أن النتائج قد تبالغ في تقدير الخطورة، أو تستند إلى فهم غير دقيق لحدود التهديد. ومعنى ذلك أن وجود بلاغ في التقرير لا يثبت وحده وجود ثغرة قابلة للاستغلال في الاستخدام الفعلي.
كيف تستخدمها؟
- راجع شروط الأهلية إذا كنت من القائمين على مشروع مفتوح المصدر، ثم افتح مستودع التسجيل الرسمي على GitHub.
- جهّز طلب تغيير يضيف مجلد المشروع وملف project.yaml، مع بيانات المستودع وجهة الاتصال المسؤولة عن التقارير.
- أرفق Dockerfile المطلوب لبناء بيئة الفحص، ويمكن إضافة ملف يشرح حدود التهديد والمكونات التي ينبغي التركيز عليها.
- انتظر مراجعة الطلب. وبعد القبول ووصول التقارير، تحقّق من إمكان إعادة إنتاج المشكلة قبل اعتماد إصلاح أو إعلان ثغرة.
تتوفر تفاصيل الملفات والإعدادات في المستودع الرسمي للخدمة. وينبغي الانتباه إلى أن بيانات التسجيل تُضاف إلى مستودع عام، واختيار عنوان اتصال أمني مناسب بدل إدراج معلومات شخصية غير لازمة.
لماذا يهم هذا الخبر؟
تستخدم تطبيقات ومواقع كثيرة مكتبات مفتوحة المصدر، ولذلك قد يمتد أثر إصلاح مشكلة في مكتبة مهمة إلى مشاريع أخرى تعتمد عليها. وبالنسبة إلى المطور العربي الذي يدير مشروعًا مؤهلًا، تضيف الخدمة وسيلة للحصول على مؤشرات أمنية دون تحمل تكلفة الفحص المعلنة للمشاركة.
أما صاحب الموقع العادي، فلا يعني الإعلان أنه يستطيع تسجيل رابط موقعه للحصول على شهادة أمان. الفائدة المباشرة تخص القائمين على المشاريع المقبولة، بينما قد يستفيد مستخدمو البرمجيات لاحقًا من الإصلاحات التي تُراجع وتُنشر.
والخطوة العملية عند وصول تقرير هي الفصل بين اكتشاف احتمال وإثباته: افحص النسخة المتأثرة وشروط الاستغلال، ثم اختبر الإصلاح وأثره على الوظائف الحالية. بهذه الطريقة يساعد الذكاء الاصطناعي في ترتيب التحقيق، مع بقاء القرار الأمني لدى الفريق المسؤول.